• This is Slide 1 Title

    This is slide 1 description. Go to Edit HTML and replace these sentences with your own words. This is a Blogger template by Lasantha - PremiumBloggerTemplates.com...

  • This is Slide 2 Title

    This is slide 2 description. Go to Edit HTML and replace these sentences with your own words. This is a Blogger template by Lasantha - PremiumBloggerTemplates.com...

  • This is Slide 3 Title

    This is slide 3 description. Go to Edit HTML and replace these sentences with your own words. This is a Blogger template by Lasantha - PremiumBloggerTemplates.com...

الخميس، 8 فبراير 2018

4 نصائح من جوجل للحفاظ على خصوصيتك

تقوم جوجل بتقديم بعض الأدوات والمزايا للمستخدمين تساعدهم في الحفاظ على معلوماتهم الخاصة بشكل آمن، وسواءً كنت تستخدم جيميل أو يوتيوب أو تقوم بالتصفح فقط على الإنترنت، فإليك هذه النصائح المهمة.

4 نصائح من جوجل للحفاظ على خصوصيتك 

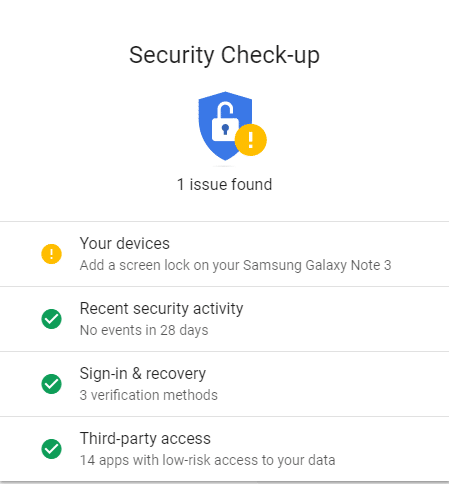
إجراء فحص الأمان

كل ما يلزم لتأمين حسابك في جوجل، هو دقيقتان فقط، فما عليك إلا زيارة g.co/securitycheckup حيث ستحصل على نصائح مهمة يجب عليك اتباعها لتساعدك في الحفاظ على خصوصيتك.

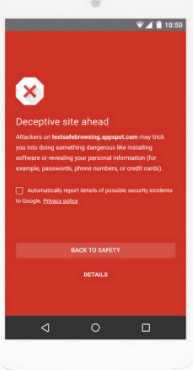
التحذيرات التلقائية

اكتشاف الاحتيال والتصيد أو المواقع الخطرة يمكن أن يكون تحديًا، حيث تعمل أنظمة جوجل على اكتشاف المواقع التي تحتوي على برامج ضارة وتقوم بتحذيرك بشكل مباشر.

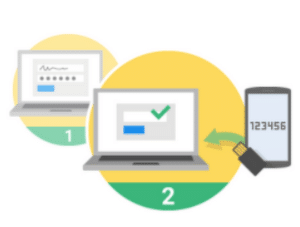
المصادقة الثنائية

يجب عليك حماية حسابك من خلال المصادقة الثنائية، حيث يمكنك تأمين بريدك الإلكتروني من خلال تنشيط التحقق بخطوتين، مع هذه الميزة، عليك أن تحصل على كلمة المرور ورمز التحقق الذي تم إرساله إلى الهاتف المحمول الخاص بك لتكون قادر على الوصول الى صندوق البريد الوارد في بريدك الإلكتروني.

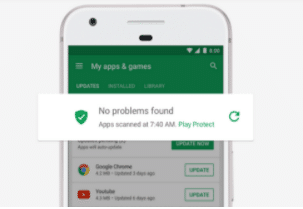
تحميل التطبيقات

إذا كنت من مستخدمي نظام أندرويد، يجب عليك تحميل التطبيقات فقط عن طريق متجر جوجل بلاي، حيث قامت جوجل بإزالة أكثر من 700,000 تطبيق في عام 2017 وحده، لانتهاك هذه التطبيقات سياسات الشركة.
كما يمكن للمستخدمين زيارة هذا الموقع android.com/find للحصول على المزيد من أدوات التحكم، وتحديد موقع الهواتف الذكية بدقة.

كيف تشاهد ما بحثت عنه في جوجل خلال يوم أو شهر أو سنة؟

من منا لا يستخدم محرك البحث جوجل أكثر من مرة في اليوم؟ حيث يعتبر المرجع الأول لمعظم المستخدمين، كما يوفر مزايا كثيرة قد تخفى عن عدد كبير منهم.
ومن المزايا الكثيرة التي يتمتع بها محرك البحث جوجل أنه يمنح المستخدم إمكانية مشاهدة ما قام بالبحث عنه منذ أول مرة قام بتسجيل الدخول إليه.

كيف تشاهد ما بحثت عنه في جوجل خلال يوم أو شهر أو سنة؟

صفحة النشاطات

  • انتقل إلى صفحة النشاطات الخاصة بك نشاطي على جوجل.
  • من الممكن أن يُطلب منك إدخال اسم المستخدم لحساب جوجل، بالإضافة إلى كلمة السر.
  • بعد تسجيل الدخول ستنتقل إلى صفحة النشاط الخاصة بك.


عرض السجل

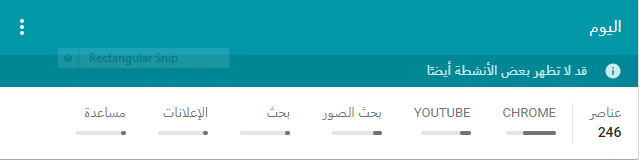
بعد تسجيل الدخول إلى صفحة النشاطات الخاصة بك، سوف يتم عرض جميع نتائج البحث الأخيرة التي قمت بها، كما يمكنك ضمن قسم اليوم تحديد الخدمة التي ترغب في عرض السجل لها، وسيظهر لك سجل البحث من الأحدث إلى الأقدم.

التاريخ الحديث

لعرض سجل الصفحات التي زرتها مؤخرًا، حدد على عرض الحزمة أو عرض العنصر من القائمة الموجودة على يمين الصفحة ثم مرر لأسفل الصفحة.

التاريخ القديم

استخدم مربع البحث الموجود في أعلى الشاشة للعثور على صفحة معينة زرتها في الماضي، كما يمكنك استخدام ميزة التصفية حسب التاريخ لإجراء بحث أكثر تحديدًا.

حذف صفحة من السجل

ضمن قسم اليوم يمكنك تحديد الخدمة التي تريد حذف السجل منها، ولحذف سجل صفحة واحدة أو عدد قليل من الصفحات التي زرتها مؤخرا:
  • حدد على عرض الحزمة أو عرض العنصر من القائمة على اليمين.
  • حدد الصفحة التي تريد حذفها.
  • قم بالنقر على الثلاث نقاط الموجودة على يسار القسم التي تريد حذف الصفحة منه.
  • حدد على حذف.
  • يمكنك تكرار هذه العملية لجميع الصفحات التي تريد حذفها.

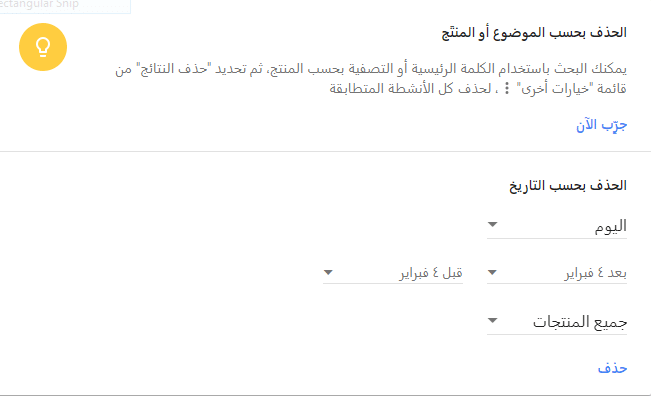
حذف مجموعة معينة من التواريخ

  • بدايةً توجه إلى قسم حذف النشاط حسب الموجود في يمين الصفحة.
  • سوف تشاهد الآن 3 خيارات أمامك.
  • الخيار الأول يتيح لك لاختيار مجموعة مقترحة من التواريخ.
  • الخيار الثاني يسمح لك لتحديد نطاق معين من التواريخ.
  • الخيار الثالث يسمح لك لتصفية المحتوى المحذوف وفقا للمنتج أو الخدمة.
بعد تحديد الخيارات التي تريد حدد على زر الحذف الموجود أسفل الصفحة.

التاريخ القديم

للعثور على الصفحة التي زرتها في الماضي، استخدم مربع البحث أعلى الشاشة، حيث يمكنك استخدام التصفية حسب التاريخ وميزة المنتج لإجراء بحث أكثر تحديدًا، بعد تحديد الإدخالات التي تريد حذفها، استخدم نفس الخطوات المذكورة في قسم حذف صفحة من السجل.

تعطيل السجل

إذا كنت ترغب في تعطيل تتبع السجل لخدمات جوجل فاتبع الخطوات التالية:
  • اتجه إلى قسم عناصر التحكم في النشاط الموجود في أعلى يمين الصفحة الرئيسية.
  • ابحث عن نشاط الويب والتطبيقات.
  • انقر على رمز الإيقاف المؤقت وحدد علامات الاختيار لتبديلها.
  • قم بتأكيد قرارك مع كل قسم إذا طلب منك ذلك.
يمكنك الوصول إلى هذا القسم بسرعة بالانتقال مباشرة إلى قسم عناصر التحكم في الأنشطة، والجدير بالذكر أنه في حال لم تسجل الدخول إلى أية خدمة من خدمات جوجل فلن يتم تسجيل سجل بحث الويب.

طريقة استخدام مزايا سناب شات الجديدة

حصل تطبيق سناب شات على بعض الإصلاحات الجديدة، حيث بات بإمكان المستخدمين الحصول على ميزة عدم الإزعاج الجديدة بالإضافة إلى تعيين نوع الخط، وسوف نقدم لكم كيفية استخدام هذه المزايا على أجهزة أندرويد.

طريقة تفعيل ميزة عدم الإزعاج في تطبيق سناب شات

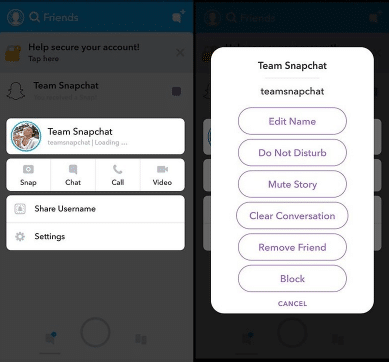
  • انقر على أيقونة الرسالة الموجودة في أسفل يسار الشاشة، أو قم بالدخول إلى قسم الأصدقاء.
  • ابحث عن الشخص أو الدردشة الجماعية التي تريد تجاهلها واضغط عليها.
  • ستظهر لك قائمة تحتوي على خيارات مختلفة.
  • حدد على الإعدادات وستظهر لك قائمة منبثقة جديدة.
  • اختر عدم الإزعاج، بحيث أنك لن تستلم إشعارًا بشأن الرسائل الجديدة من هذا المصدر بعد الآن.
  • يمكنك عكس هذا الخيار في أي وقت باتباع الخطوات نفسها وتحديد تشغيل الإشعارات.

طريقة استخدام الخط الجديد في تطبيق سناب شات

  • قم بالتقاط صورة من الشاشة الرئيسية.
  • انقر في أي مكان على الصورة وستظهر لك لوحة المفاتيح.
  • مباشرةً فوق لوحة المفاتيح، ستشاهد صفًا جديدًا من أنماط الأحرف المختلفة للاختيار من بينها.
  • يمكنك الآن اختيار نمط الخط الذي تريد.
  • الآن يمكنك الكتابة، ويجب أن تظهر الكتابة على الشاشة في نمط الخط المحدد.
  • يمكنك ضبط لون الخط باستخدام شريط التمرير في الزاوية اليمنى العليا من الواجهة.
  • بعد الانتهاء من ذلك، فقط اضغط على زر السهم الأزرق في الزاوية اليمنى السفلى لإرسال الصورة إلى أصدقائك

الأربعاء، 24 يناير 2018

إتش بي تعلن عن حاسبها المتحول ZBook x2 بقدرات فائقة


كشفت شركة “إتش بي” HP حديثًا عن “إتش بي زدبوك إكس2” HP ZBook x2، الذي قالت إنه أقوى وأول حاسوب مكتبي قابل للفصل في العالم، وصمم بغرض تلبية متطلبات الأداء وحرية التنقل التي يواجهها الفنانين والمصممين ومحترفي تعديل الصور، الذين يحتاجون إلى الاستفادة الكاملة من قدرات Adobe Creative Cloud والتطبيقات الاحترافية الأخرى.
وأضافت الشركة الأمريكية التي تحتل المركز الأول في شحنات الحواسب الشخصية، بحسب أرقام شركة جارتنر للربع الثالث من العام الحالي، أن أداء HP ZBook x2 يرفع من الإنتاجية ويعطي المبدعين الرقميين وغيرهم من العاملين في مجال التصميم، حرية العمل في أي مكان وأي وقت يحصلون فيه على الإلهام.
وكانت إتش بي بدأت في إعادة تصميم أجهزة حاسوب قابلة للفصل في وقت سابق هذا العام مع التصميم الجديد للحاسبين HP Spectre x2 و HP Elite x2.
وفي معرض تعليقه على الجهاز الجديد، قال جوين كوبل، مدير محطات العمل وأجهزة الحاسب التابعة جزئيًا وحلول التجزئة والحوسبة الغامرة في أوروبا والشرق الأوسط وأفريقيا لدى إتش بي: “لا يوجد جهاز قادر على تحويل رؤى الفنانين والمصممين إلى واقع إلا HP ZBook x2: أول وأقوى محطة عمل قابلة للفصل في العالم، فبالكشف عن HP ZBook x2 تقدم HP الأداة المثالية للإبداع، بفضل القوة غير المسبوقة والأداء العالي والسهولة الكبيرة في الاستخدام. وسيسهل هذا الجهاز الجديد أكثر من أي وقت سابق، طريقة عمل المبدعين، لتحويل أفكارهم ورؤيتهم إلى حقيقة تثري العالم من حولنا”.
ويضم HP ZBook x2 معالجًا رباعي النوى من نوع Intel Core مع معالج الرسومات Quadro من NVIDIA والقادر على الأداء، بحسب إتش بي، على نحو أعلى من جهاز Surface Pro 4 بنسبة 73%.
ويأتي الجهاز الجديد بنظام تبريد ومروحة مزدوجة صامتة، وتم تصميم نظام التبريد ليعمل على تبديد الحرارة الناتجة عن الأداء المرتفع للمعالج ومعالج الرسومات.
ومن أجل تلبية احتياجات المصممين عند استخدام تطبيقات Adobe وغيرها من التطبيقات الاحترافية المماثلة، قالت إتش بي إنها طورت أيضًا تطبيق HP Quick Keys من أجل تخصيص الأزرار لكل تطبيق وتوفير 18 اختصارًا للمصمم بهدف توفير الوقت.
وقالت إتش بي إن الحاسوب HP ZBook x2 يأتي كأفضل أجهزتها القابلة للفصل وأكثرها تعددًا للاستخدامات حتى الآن، إذ يمكن استخدامه في وضع الحاسوب المحمول أو فصله عن لوحة المفاتيح أو كحاسوب مكتبي أو حاسوب لوحي.
ولأغراض الرسم والتصميم، يأتي الحاسوب مع قلم إلكتروني صُنع على أساس تقنية EMR من شركة واكوم الرائدة في مجال أدوات الرسم، ويمتاز القلم بأنه يوفر 4,096 مستوى من الحساسية للضغط مع قدرات الميل متعدد الاتجاهات، بالإضافة إلى ممحاة مخصصة.
ويأتي HP ZBook x2 مع هيكل من الألومينوم والمغنيسيوم المضغوط بوزن 1.6 كيلوجرام وسمك لا يتعدى 14.6 مللمترًا في وضع الحاسوب اللوحي، ووزن 2.2 كيلوجرام وسمك 20.3 مللمترًا في وضع الحاسوب المحمول.
ويقدم الحاسوب شاشة بقياس 14 بوصة بدقة 3480×2160 بكسلًا، بالإضافة إلى بطارية يدوم شحنها حتى 10 ساعات، مع ميزة الشحن السريع حتى 50% في 3 دقائق فقط. كما يقدم الجهاز ذاكرة وصول عشوائي “رام” بحجم 32 جيجابايتًا، ومساحة تخزين داخلية حتى 2 تيرابايت من نوع SSD.
يُذكر أن جهاز HP ZBook x2 سيتوفر في دولة الإمارات العربية المتحدة في شهر كانون الأول/ديسمبر القادم بسعر 8437.33 درهمًا إماراتيًا

فيسبوك تعمل على إطلاق نسخة من تطبيق ماسنجر لأجهزة ماك

نشر موقع Tech Crunch التقني تقريرا يفيد بأن شركة فيسبوك تعمل على تطوير تطبيق ماسنجر خاص بأجهزة ماك التابعة لشركة أبل الأمريكية.
وظهر مع التقرير صورة تم تسريبها لأحد موظفي شركة فيسبوك وهو يقوم باستخدام نسخة قيد التطوير من تطبيق ماسنجر مخصصة لأنظمة ماك، ويأتي في الجزء الأيسر من الصورة جهات الاتصال، أما الجزء الأيمن فيضهر الإطار الخاص بالمحادثة.
وعملت شركة فيسبوك منذ فترة على فصل تطبيق ماسنجر عن شبكتها الاجتماعية، حيث قامت في 2014 على إجبار مستخدميها باستخدام تطبيق ماسنجر بشكل منفصل على الهواتف الذكية، الأمر الذي فتح الأبواب أمام المطورين لإضافة ميزات جديدة خاصة بالتطبيق.
وتعتبر فكرة إطلاق نسخة مخصصة من تطبيق ماسنجر لأجهزة ماك خطوة إيجابية بالفعل، حيث أنه يوجد العديد من تطبيقات المراسلة الآخرى قامت بإطلاق نسخة مخصصة لمستخدمي أجهزة ماك مثل تطبيق LINE للمراسلة الفورية.
وأوضح التقرير أن النسخة الجديدة من تطبيق ماسنجر ستمكن المستخدمين من متابعة المحادثات دون تسجيل الدخول على موقع التواصل الاجتماعي فيسبوك.
من الجدير بالذكر أن شركة فيسبوك قامت في عام 2012 بإطلاق نسخة من تطبيق ماسنجر مخصصة لنظام التشغيل ويندوز، وذلك بعد فترة من تسريب صورا لشاشة التطبيق، ولكنها عادت في 2014 لتقرر إغلاق التطبيق بالكامل، وإنهاء دعمه لنظام التشغيل ويندوز.

بالو ألتو نتوركس: برمجيات إنترنت الأشياء الخبيثة تستغلّ الثغرات الأمنية الجديدة في أجهزة الراوتر المنزلية


بحلول أوائل شهر ديسمبر من العام 2017، اكتشفت شركة 360 نت لاب عائلة جديدة من البرمجيات الخبيثةالتي أطلقوا عليها اسم ساتوري Satori، المشتقة من برمجية ميراي Mirai الخبيثة، والتي تستهدف ثغرتينأمنيتين، الأولى هي عبارة عن ثغرة أمنية في نص برمجي تنفيذي موجود ضمن خدمة بروتوكول النفاذ إلىالدليل البسيط miniigd SOAP الخاصة براوتر Realtek SDK، والثانية ثغرة أمنية اكتشفت مؤخراً في بوابةالراوتر HG532e المنزلي من هواوي، المصححة في أوائل شهر ديسمبر من العام 2017.
وقد قامت الوحدة 42 التابعة لشركة بالو ألتو نتوركس بالبحث والتحري حول برمجية ساتوري Satoriالخبيثة، واستناداً على عمليات استقصاء البيانات التي قمنا بها، تبين لنا وجود ثلاثة صيغ مختلفة لهذهالبرمجية الخبيثة، حيث ظهرت أولاها خلال شهر أبريل من العام 2017، أي قبل ثمانية أشهر من موجةالهجمات الأخيرة.
كما عثرت الوحدة 42 أيضاً على دلائل تشير إلى أن صيغة برمجية ساتوري الخبيثة التي تقوم باستغلالالثغرة الأمنية التي كانت نشطة في أواخر شهر نوفمبر 2017، أي قبل أن تقوم شركة هواوي بتصحيح الثغرةالأمنية، ما يشير إلى أن هذه الصيغة من برمجية ساتوري الخبيثة كانت تجسد هجوم اليوم–الصفر التقليدي،وهو هجوم يستهدف ثغرة أمنية غير مكتشفة سابقاً، ولم يتم إصدار أي تصحيح لها بعد ذلك.
وتثبت نتائج عملية التحليل التي قمنا بها حول كيفية تطور برمجية ساتوري الخبيثة صحة نظريتنا القائلةبتطور المزيد من برمجيات إنترنت الأشياء الخبيثة من أجل استغلال إما إحدى الثغرات الأمنية المعروفة، أوحتى استغلال الثغرة الأمنية اليوم–الصفر.
تجدر الإشارة إلى أن الصيغ الأولى من برمجيات إنترنت الأشياء الخبيثة، مثل غافغيت Gafgyt والصيغةالأصلية لبرمجية ميراي، استغلت كلمات السر الافتراضية أو الضعيفة كي تهاجم الأجهزة. ورداً على ذلك، بدأالمستخدمون والمصنعون بتغيير كلمات السر الافتراضية، وتصعيب صيغة كلمات السر بهدف إحباط هذهالهجمات.
وعليه، قام بعض مصممي برمجيات إنترنت الأشياء الخبيثة، على غرار الجهات التي تقف وراء البرمجيةالخبيثة أمنسيا Amnesia وآي أو تي_ريبر IoT_Reaper، بتغيير طرق استغلال الثغرات الأمنية المعروفة ضمنبعض أجهزة إنترنت الأشياء IoT. وبطبيعة الحال، استجابت الشركات الموردة لتقنيات إنترنت الأشياء IoTلهذا الأمر بتصحيح الثغرات الأمنية.
أما الخطوة المنطقية التالية والمتوقعة من قبل الجهات المهاجمة فتتمثل في الانتقال إلى استخدام نموذجهجوم اليوم–الصفر التقليدي لاستهداف الثغرات الأمنية غير المعروفة وغير المكتشفة.
وأشارت الوحدة 42 إلى المراحل الرئيسية لتطور برمجية ساتوري الخبيثة، لتصبح فيما بعد من عائلةبرمجيات إنترنت الأشياء الخبيثة التي تستهدف ثغرات اليوم–الصفر الأمنية. وعرضت كيف تمكنتبرمجية ساتوري الخبيثة، المشتقة من برمجية ميراي الخبيثة، من إعادة استخدام بعض نصوص شيفرةالمصدر الخاصة ببرمجية ميراي الخبيثة لتحقيق مسح شامل لبروتوكول الـ وكلمات السر للقيام بهجمةعنيفة تستهدف المهام الوظيفية.
وقد قامت برمجية ساتوري الخبيثة أيضاً بتحديد نوع من أجهزة إنترنت الأشياء، حيث أظهر سلوكياتمختلفة وفقاً لاختلاف أنواع هذه الأجهزة. وهو ما يؤكد لنا بأن مصمم برمجية ساتوري Satori الخبيثة بدأبعكس هندسة البرامج الثابتة في العديد من أجهزة إنترنت الأشياء، وذلك بهدف جمع المعلومات الأصليةللجهاز، واكتشاف ثغرات أمنية جديدة. وفي حال صح هذا الأمر، فقد نشهد في المستقبل القريب صيغ جديدةلبرمجية ساتوري الخبيثة تستهدف العديد من الثغرات الأمنية غير المعروفة في الأجهزة الأخرى.

مراحل تطور برمجية ساتوري الخبيثة

تمكنت الوحدة 42 منذ شهر أبريل من العام 2017 من رصد عدد من الهجمات التي شنتها برمجية ساتوريSatori الخبيثة، ومن خلال تحليل سجلات الهجمات التي قمنا برصدها، واستناداً على نتائج عميلات تحليلالعينة، استطاعت الوحدة تحديد ثلاث صيغ رئيسية مختلفة لبرمجية ساتوري الخبيثة، حيث تشير نتائجعمليات التحليل التي قمنا بها إلى أن هذه الصيغ الثلاث تنفذ أوامر مختلفة.
الصيغة الأولى تقوم فقط بفحص الإنترنت، والتحقق من عنوان بروتوكول الإنترنت IP لمعرفة أيها يحوي علىثغرة أمنية ضمن تسجيل الدخول إلى بروتوكول الـ Telnet، وذلك عن طريق محاولات تجريب كلمات السرالمختلفة. وبمجرد نجاحها في تسجيل الدخول فإنها تقوم بتفعيل جدار صد ضد عمليات الوصول، ومن ثمتعمل على تنفيذ الأوامر /bin/busybox satori أو “/bin/busybox SATORI فقط.
أما الصيغة الثانية فإنها محاطة بطبقة حماية وتمويه من أجل تفادي كشفها من قبل عمليات الكشف الثابتة.وفي الوقت نفسه، قامت الجهة المهاجمة بإضافة كلمة السر aquario ضمن دليل كلمات المرور، لكي تستخدمهادائماً للدخول من أول محاولة لها، كما أن كلمة السر aquario تعتبر كلمة السر الافتراضية لأجهزة الراوترالرائجة في دول أمريكا الجنوبية، وهو ما يشير إلى أن الجهة المهاجمة بدأت بالتغلب على البرامج المؤتمتةفي أمريكا الجنوبية.
في حين قامت الصيغة الثالثة من البرمجية باستغلال ثغرتين أمنيتين لتنفيذ النص البرمجي عن بعد، بما فيذلك ثغرة اليوم–الصفر الأمنية (CVE-2017-17215)، وهو وجه الشبه الذي يربطها ببعض عينات الصيغةالثانية، فهما تحملان نفس الأوامر المدرجة.

النتيجة

تظهر برمجية ساتوري الخبيثة أن برمجيات إنترنت الأشياء الخبيثة تتطور باستمرار على نطاق واسع، فهيتبدأ من الهجمات العنيفة لكشف كلمات السر، وصولاً إلى هجمات استغلال الثغرات الأمنية.
كما أن شيفرة المصدر المفتوح لبرمجية ميراي الخبيثة وفّر لمصممي برمجيات إنترنت الأشياء الخبيثة نقطةانطلاق جيدة نحو تطوير صيغ جديدة، الأمر الذي قد يصبح من التوجهات السائدة إذا ما واصل مصمموبرمجيات إنترنت الأشياء الخبيثة اعتمادهم على استغلال المزيد من الثغرات الأمنية المعروفة، أو اكتشافثغرات اليوم–الصفر الأمنية لمهاجمة أجهزة إنترنت الأشياء.
تجدر الإشارة إلى أن شركة بالو ألتو نتوركس قامت بإصدار التصحيح رقم (37896) لأنظمة كشف ومنعالاختراق الخاص بثغرة اليوم–الصفر التي تستغله برمجية ساتوري الخبيثة. كما تمكنت شركة وايلدفاير أيضاًمن تدارك نقاط الكشف عن عينات برمجية ساتوري الخبيثة، في حين قامت شركة سي تو إس بتصنيفهاضمن البرمجيات الخبيثة.